Grupės ieškinys dėl Registrų centro duomenų nutekėjimo: kas rengia, kiek prašoma ir kaip pasitikrinti
- Grupės ieškinį valstybei rengia advokatas Paulius Galubickas; užsiregistravo apie 1 tūkst. žmonių, dalis dar gali pasitraukti.
- Preliminariai kiekvienas nukentėjęs galėtų prašyti apie 3 tūkst. eurų neturtinei žalai, bendra suma teoriškai siektų apie 3 mln. eurų.
- Galimai nukopijuota daugiau nei 600 tūkst. registrų įrašų, daugiausia Nekilnojamojo turto registro išrašų su asmens kodais; žala duomenų valdytojui – ne mažiau 111 tūkst. eurų.
- VDAI savo iniciatyva tiria pažeidimą, bauda Registrų centrui gali siekti 60 tūkst. eurų, atskirų skundų inspekcija nenagrinės.
- Pasitikrinti, ar duomenys paveikti, galima Registrų centro savitarnoje arba klientų aptarnavimo skyriuje, ne telefonu ar el. paštu.
- Grupės ieškinį valstybei rengia advokatas, prie jo ketina jungtis apie 1 tūkst. žmonių
- Preliminariai vienas nukentėjęs žmogus galėtų prašyti apie 3 tūkst. eurų neturtinei žalai atlyginti
- Nukentėjusieji žalą grindžia prarasta asmens duomenų kontrole
- Teismų praktika panašiose bylose: nuo kelių šimtų iki kelių tūkstančių eurų
- Prokuratūra tiria neteisėtus prisijungimus, o kalbama apie daugiau nei 600 tūkst. įrašų
- Incidento chronologija: nuo sausio iki atsistatydinimo
- VDAI tiria pažeidimą savo iniciatyva, bauda gali siekti 60 tūkst. eurų
- Kaip pasitikrinti, ar jūsų duomenys galėjo būti paveikti
- Ką rekomenduoja VDAI: apsauga nuo sukčių po nutekėjimo
- Byla gali tapti precedentu valstybės atsakomybei už registrų saugumą
Grupės ieškinį valstybei rengia advokatas, prie jo ketina jungtis apie 1 tūkst. žmonių
Dėl Registrų centro duomenų nutekėjimo rengiamas grupės (dar vadinamas kolektyviniu) ieškinys valstybei. Pasak LRT/ELTA 2026 m. birželio 20 d. cituojamo advokato Pauliaus Galubicko iš teisinės kontoros „HubLegal“, prie ieškinio ketina jungtis apie 1 tūkst. žmonių. Tiek asmenų jau užsiregistravo, tačiau dalis jų dar gali atsisakyti arba neatitikti galutinių dalyvavimo sąlygų.
Grupės ieškinys reiškia, kad vienu procesu teismui pateikiami panašūs daugelio žmonių reikalavimai, kylantys iš tų pačių aplinkybių. Šiuo atveju bendras pagrindas – tas pats incidentas, kai iš Registrų centro valdomų registrų galimai buvo nukopijuota daugiau nei 600 tūkst. įrašų. LRT straipsnyje nenurodyta, kaip tiksliai užsiregistruoti, ar yra terminas ir kuriam teismui bus pateiktas ieškinys, todėl šių detalių nežadame – jų verta teirautis pas patį advokatą.
Preliminariai vienas nukentėjęs žmogus galėtų prašyti apie 3 tūkst. eurų neturtinei žalai atlyginti
Pasak P. Galubicko, „labai preliminariai“ kiekvienas nukentėjęs žmogus galėtų prašyti apie 3 tūkst. eurų. Jei procese liktų visi maždaug 1 tūkst. užsiregistravusių asmenų ir jeigu teismas pripažintų tokio dydžio reikalavimus pagrįstais, bendra suma teoriškai galėtų siekti apie 3 mln. eurų.
Advokatas nurodo, kad ieškinyje atsakovais turėtų būti Teisingumo ministerija ir Registrų centras. Jo aiškinimu, Teisingumo ministerija yra registrų valdytoja, o Registrų centras tvarko duomenis. Tai reiškia, kad bylos centre būtų ne vien techninis incidentas, bet ir valstybės atsakomybė už tai, kaip buvo saugomi ir administruojami jautrūs registrų duomenys.
Nukentėjusieji žalą grindžia prarasta asmens duomenų kontrole
P. Galubickas LRT/ELTA teigė, kad neturtinė žala būtų grindžiama tuo, jog žmonės prarado savo duomenų kontrolę. Tokiose bylose asmuo nebūtinai turi įrodyti, kad jo vardu jau paimta paskola ar atliktas konkretus sukčiavimo veiksmas. Pats jautrių duomenų praradimas gali kelti nerimą, neapibrėžtumą ir riziką, kad informacija ateityje bus panaudota neteisėtai. LRT primena 2025 m. Europos Sąjungos Teisingumo Teismo sprendimą byloje „Quirin Privatbank“: vien neigiami išgyvenimai, tokie kaip baimė ar kontrolės praradimas, pagal Bendrąjį duomenų apsaugos reglamentą (BDAR) gali būti kompensuotina žala, jei žmogus juos įrodo.
BDAR 82 straipsnis numato, kad asmuo, patyręs materialinę arba nematerialinę žalą dėl reglamento pažeidimo, turi teisę gauti kompensaciją iš duomenų valdytojo arba tvarkytojo. Tai nereiškia automatinės išmokos kiekvienam nukentėjusiajam, nes teisme paprastai reikia įrodyti pažeidimą, žalą ir priežastinį ryšį.
Teismų praktika panašiose bylose: nuo kelių šimtų iki kelių tūkstančių eurų
LRT/ELTA tekste nurodoma, kad teismų praktika panašiose duomenų atskleidimo bylose leidžia žmonėms prisiteisti nuo kelių šimtų iki kelių tūkstančių eurų. Straipsnyje pateikiami Lietuvos vyriausiojo administracinio teismo praktikos pavyzdžiai:
- apie 500–800 eurų – už nepakankamai anonimizuotų dokumentų paskelbimą;
- 1000–1500 eurų – už mokinių duomenų atskleidimą (2023 m.);
- 2000 eurų – už netinkamai anonimizuotą teismo sprendimą (2026 m.);
- 3000 eurų – už neteisėtą duomenų tvarkymą Prezidento apsaugos departamente.
Vis dėlto kiekviena byla priklauso nuo aplinkybių: kokie duomenys nutekėjo, kiek laiko asmuo apie tai nežinojo, kokios rizikos kilo ir kaip institucijos reagavo po incidento. Todėl 3 tūkst. eurų šiuo metu yra advokato preliminarus vertinimas, o ne teismo nustatyta suma.
Prokuratūra tiria neteisėtus prisijungimus, o kalbama apie daugiau nei 600 tūkst. įrašų
Generalinė prokuratūra gegužės 22 d. paskelbė, kad pradėtas ikiteisminis tyrimas dėl neteisėto prisijungimo prie informacinių sistemų ir kitų susijusių kibernetinių nusikalstamų veikų. Tyrimą organizuoja ir kontroliuoja Generalinės prokuratūros Baudžiamojo persekiojimo departamentas, o jį atlieka Lietuvos kriminalinės policijos biuras, bendradarbiaudamas su kelių ministerijų, kitų institucijų ir Valstybės saugumo departamento specialistais.
Prokuratūros duomenimis, yra pagrindo įtarti, kad keli neteisėti prisijungimai ir bandymai prisijungti prie Registrų centro valdomų duomenų registrų buvo vykdyti iš užsienio valstybės ir per kitų institucijų administruojamas sistemas. Įtariama, kad galėjo būti neteisėtai nukopijuota daugiau nei 600 tūkst. registrų įrašų. Įtariamų vartotojų paskyros užblokuotos, o prieiga apribota.
Prokuratūra nurodė, kad pagrindinis taikinys buvo Nekilnojamojo turto ir Juridinių asmenų registrų duomenys. Pradiniais duomenimis, duomenų valdytojo patirta žala yra ne mažesnė kaip 111 tūkst. eurų. Šis skaičius apibūdina galimą žalą duomenų valdytojui, bet nėra tas pats, kas galimos kompensacijos gyventojams.
Incidento chronologija: nuo sausio iki atsistatydinimo
Pagal LRT ir BNS skelbtą informaciją, pirmieji neteisėti prisijungimai ir duomenų nutekinimas siekia 2026 m. pradžią, sausį. Registrų centras pažeidimą užfiksavo balandžio pradžioje, o visuomenei incidentas paviešintas tik gegužės pabaigoje. Tuometinis Registrų centro vadovas Adrijus Jusas teigė, kad apie incidentą iškart informavo Ekonomikos ir inovacijų ministeriją, policiją, Nacionalinį kibernetinio saugumo centrą ir Valstybinę duomenų apsaugos inspekciją.
Gegužės pabaigoje A. Jusas atsistatydino, atsiprašė visų piliečių, kurių duomenys buvo panaudoti neteisėtai, ir teigė, kad sistemoms atitikti dabartinius standartus reikia apie 50–60 mln. eurų per maždaug trejus metus. Laikinai bendrovei vadovauja Giedrius Cininas. Jis pranešė, kad sistemose bus įvedamas dviejų veiksnių autentifikavimas.
Duomenų mastas: pagal A. Jusą, apie 600 tūkst. įrašų, daugiausia (apie 99 proc.) Nekilnojamojo turto registro išrašai, tai sudaro beveik 10 proc. maždaug 7 mln. registro įrašų. LRT nurodo, kad nukentėjusių gyventojų gali būti apie pusė milijono, o duomenys galėjo nutekėti per Migracijos departamento darbuotojų paskyras. Šie teiginiai kyla iš žiniasklaidos pranešimų, o galutinės tyrimo išvados dar nepaskelbtos. Politikų spėjimai apie galimus užsakovus nėra patvirtinti.
VDAI tiria pažeidimą savo iniciatyva, bauda gali siekti 60 tūkst. eurų
Valstybinė duomenų apsaugos inspekcija gegužės 22 d. pranešė pradėjusi tyrimus dėl asmens duomenų saugumo pažeidimų Registrų centre ir Migracijos departamente. VDAI nurodė gavusi pranešimus apie nutekėjusius Nekilnojamojo turto ir Juridinių asmenų registruose tvarkomus duomenis.
Inspekcija tyrimus pradėjo savo iniciatyva ir paskelbė, kad dėl tų pačių atvejų atskiri asmenų skundai nebus nagrinėjami. VDAI pažadėjo visuomenę apie tyrimų rezultatus informuoti tada, kai bus priimti sprendimai. Tai reiškia, kad administracinis duomenų apsaugos tyrimas vyksta atskirai nuo galimo civilinio ginčo dėl kompensacijų.
Pasak inspekcijos vadovo pavaduotojos Danguolės Morkūnienės, Registrų centrui gali būti skirti nurodymai ir (arba) administracinė bauda, kuri, kadangi tai valstybės įstaiga, gali siekti 60 tūkst. eurų. VDAI vertins, ar taikytos saugumo priemonės buvo tinkamos ir kodėl jos neapsaugojo duomenų. Inspekcija yra gavusi daugiau nei 200 pranešimų apie asmens duomenų saugumo pažeidimus. Ji taip pat pabrėžė, kad žmonės žalos atlyginimo gali siekti teisme.
Kaip pasitikrinti, ar jūsų duomenys galėjo būti paveikti
Registrų centras sudarė galimybę gyventojams pasitikrinti nuo 2026 m. gegužės 25 d. vakaro. Tai galima padaryti Registrų centro savitarnoje, elektroniniu būdu patvirtinus tapatybę, arba atvykus į bet kurį klientų aptarnavimo skyrių su asmens dokumentu. Pirmomis dienomis savitarnos svetainė veikė su sutrikimais: dalis vartotojų negalėjo prisijungti arba pavyko tik iš kelių bandymų.
Registrų centro pranešime pabrėžiama, kad informacija apie galimą duomenų nutekėjimą telefonu ar elektroniniu paštu neteikiama, nes taip negalima patikimai nustatyti asmens tapatybės. Tai svarbus saugumo elementas, nes sukčiai dažnai naudojasi viešais incidentais ir apsimeta institucijų darbuotojais.
Pasak Registrų centro, atskleista Nekilnojamojo turto registro išrašų informacija, įskaitant asmens kodus. Įstaiga tvirtina, kad nebuvo atskleisti kontaktiniai duomenys (telefono numeriai, el. paštas), mokėjimai už paslaugas, banko sąskaitų numeriai ir dokumentai, tokie kaip nekilnojamojo turto sandoriai ar teismų sprendimai.
Ką rekomenduoja VDAI: apsauga nuo sukčių po nutekėjimo
VDAI perspėjo gyventojus, kad po tokio pobūdžio incidentų gali padaugėti sukčiavimo skambučių, SMS žinučių ir elektroninių laiškų. Inspekcija pataria:
- informaciją tikrinti tik oficialiuose šaltiniuose, o adresus rinkti patiems; nespausti nuorodų iš SMS, el. laiškų ar socialinių tinklų;
- nepasitikėti skambintojais, kurie prisistato institucijų, bankų, draudikų, antstolių ar notarų vardu; oficialios įstaigos neprašo prisijungimo kodų, banko slaptažodžių ar mokėjimų patvirtinimo telefonu, SMS ar el. paštu;
- pasikeisti svarbių paskyrų slaptažodžius, ypač silpnus, senus ar pakartotinai naudojamus, ir įjungti dviejų veiksnių autentifikavimą;
- stebėti banko sąskaitas ir kortelių operacijas, nes nutekėję tapatybės duomenys gali būti panaudoti sandoriams ar įsipareigojimams jūsų vardu; dėl įtariamo sukčiavimo kreiptis į policiją;
- neskubėti ir, jei kyla abejonių, nutraukti pokalbį bei susisiekti su organizacija oficialiais kontaktais;
- išsaugoti įrodymus: ekrano nuotraukas, numerius, el. pašto adresus, žinučių turinį ir banko pranešimus.
Šie įrodymai gali praversti ir vėliau, jei nuspręstumėte reikalauti žalos atlyginimo teisme, nes tokiose bylose svarbu parodyti, kokių pasekmių patyrėte.
Byla gali tapti precedentu valstybės atsakomybei už registrų saugumą
Jeigu grupės ieškinys bus pateiktas ir priimtas nagrinėti, byla gali tapti vienu svarbiausių testų dėl valstybės atsakomybės už registruose saugomus duomenis. Registrų centro sistemos nėra eilinė komercinė duomenų bazė – jose kaupiama informacija apie nekilnojamąjį turtą, juridinius asmenis ir kitus duomenis, kurių gyventojai patys dažnai negali pasirinkti neteikti.
Todėl ginčas gali peržengti vien kompensacijos dydžio klausimą. Teismui gali tekti vertinti, ar duomenų valdytojas ir tvarkytojas taikė pakankamas technines bei organizacines apsaugos priemones, kaip greitai buvo reaguota į incidentą ir ar žmonės buvo tinkamai informuoti apie rizikas. Atsakymus iš dalies lems ir VDAI bei prokuratūros tyrimų išvados.
Praktinė šios istorijos pasekmė jau dabar aiški: Registrų centro duomenų nutekėjimas iš techninio kibernetinio incidento virto politiniu, teisiniu ir pasitikėjimo valstybe klausimu. Jeigu apie 1 tūkst. žmonių iš tiesų stos į grupės ieškinį, teismas turės atsakyti, kiek kainuoja ne tik pavogtas įrašas registre, bet ir žmogaus prarastas saugumo jausmas.
Dažniausi klausimai
Kas rengia grupės ieškinį dėl Registrų centro duomenų nutekėjimo?
Ieškinį rengia advokatas Paulius Galubickas (teisinė kontora HubLegal), kaip skelbė LRT/ELTA 2026 m. birželio 20 d. Jis teigė, kad užsiregistravo apie 1 tūkst. žmonių, tačiau dalis jų dar gali atsisakyti arba neatitikti galutinių dalyvavimo sąlygų.
Kiek pinigų prašoma grupės ieškinyje?
Preliminariai advokatas mato apie 3 tūkst. eurų neturtinei žalai kiekvienam nukentėjusiajam. Jei procese liktų apie 1 tūkst. žmonių, bendra suma teoriškai siektų apie 3 mln. eurų. Tai ne užtikrinta išmoka: sumą nustatys teismas, jei pripažins reikalavimus pagrįstais.
Kas bus atsakovas grupės ieškinyje?
Pasak advokato, atsakovais turėtų būti Teisingumo ministerija, kaip registrų valdytoja, ir Registrų centras, kuris tvarko duomenis.
Ar galiu pasitikrinti, ar mano duomenys nutekėjo?
Taip. Nuo 2026 m. gegužės 25 d. vakaro tai galima padaryti Registrų centro savitarnoje elektroniniu būdu patvirtinus tapatybę arba atvykus į klientų aptarnavimo skyrių su asmens dokumentu. Telefonu ar el. paštu tokia informacija neteikiama.
Kokie duomenys nutekėjo?
Registrų centras nurodė, kad atskleista Nekilnojamojo turto registro išrašų informacija, įskaitant asmens kodus. Anot įstaigos, nebuvo atskleisti kontaktiniai duomenys (telefonai, el. paštas), banko sąskaitų numeriai, mokėjimai už paslaugas ir dokumentai, tokie kaip sandoriai ar teismų sprendimai.
Ar VDAI nagrinės mano skundą dėl nutekėjimo?
Ne. Inspekcija pranešė, kad tyrimus pradėjo savo iniciatyva ir dėl tų pačių atvejų atskiri asmenų skundai nebus nagrinėjami. Kompensacijos klausimą sprendžia teismas.
Šaltiniai
- LRT: Bylinėtis dėl nutekintų RC duomenų žada apie tūkstantis žmonių
- LRT: Duomenų inspekcija – bauda Registrų centrui gali siekti 60 tūkst. eurų
- LRT: Registrų centre gyventojai jau gali pasitikrinti, ar buvo pavogti jų asmens duomenys
- LRT: Registrų centro vadovas Jusas atsiprašė, sako, kad sistemoms reikia apie 50 mln. eurų
- Valstybinė duomenų apsaugos inspekcija: tyrimas dėl asmens duomenų saugumo pažeidimo Registrų centre
- Generalinė prokuratūra: atliekamas tyrimas dėl neteisėto prisijungimo prie informacinių sistemų
Skaityk toliau
 PolitikaPo Registrų centro duomenų nutekėjimo – baudos: tyrimas atskleidė rimtus pažeidimus
 PolitikaRegistrų centro auditas stringa: Valstybės kontrolė sako neturinti tam nei lėšų, nei ekspertų
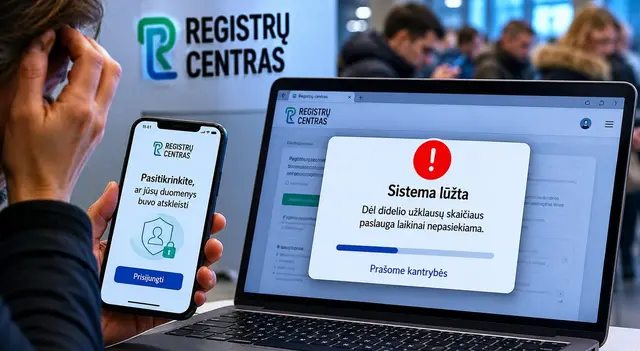 NaujienosRegistrų centras „lūžta“: gyventojai masiškai tikrina, ar jų duomenys nebuvo nutekinti
 VerslasPo incidento Registrų centre – perspėja buhalterius ir verslus: neapsigaukite
Prisijunk, kad komentuotum
Dar niekas nekomentavo. Būk pirmas.