Žinutė apie nepristatytą siuntą: kaip patikrinti, ar tai sukčiai?
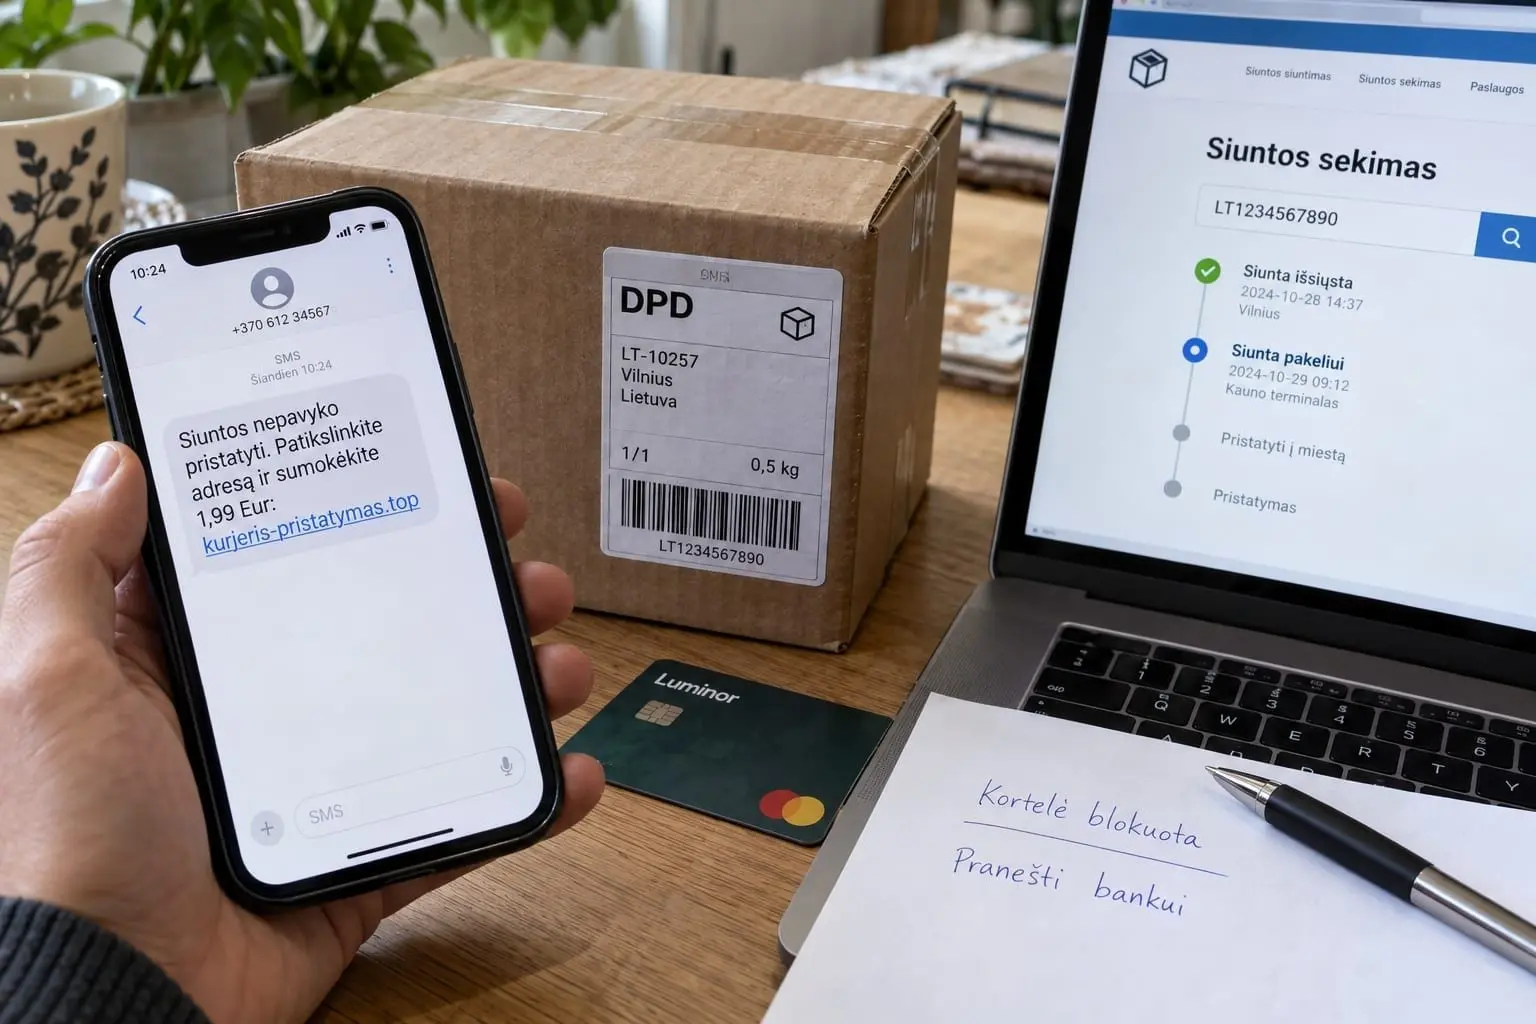
- Sukčių žinutės apie siuntas dažniausiai prasideda nuo tariamai neišsprendžiamos pristatymo problemos
- Netikra kurjerio SMS dažniausiai išduoda ne viena klaida, o kelių požymių kombinacija
- Pavyzdinė žinutė apie nepristatytą siuntą turi bent 4 aiškius sukčiavimo signalus
- Svetainės adresas yra vienas svarbiausių būdų atpažinti netikrą siuntos pristatymo puslapį
- Tikra kurjerio SMS taip pat gali turėti nuorodą, todėl vien nuorodos buvimas dar neįrodo sukčiavimo
- 1 ar 2 Eur pristatymo mokestis dažnai naudojamas tik kortelės duomenims išvilioti
- Vien paspaudus sukčių nuorodą pavojus mažesnis nei suvedus duomenis, tačiau puslapį reikia iš karto uždaryti
- Jau suvedus kortelės ar banko duomenis svarbiausia veikti iš karto ir nelaukti pirmojo nurašymo
- Tikrinant nepristatytą siuntą saugiausia pradėti nuo savo užsakymo, o ne nuo SMS žinutės
- Apie netikrą siuntos SMS verta pranešti net tada, kai pinigų nepraradote
- Šaltiniai
Sukčių žinutės apie siuntas dažniausiai prasideda nuo tariamai neišsprendžiamos pristatymo problemos
„Siuntos nepavyko pristatyti“, „trūksta adreso“, „siunta sulaikyta“, „reikia patikslinti pašto kodą“ arba „sumokėkite 1,99 Eur pristatymo mokestį“ – tai vieni dažniausių scenarijų, naudojamų SMS sukčiavimui. Ryšių reguliavimo tarnyba (RRT) įspėja, kad tokiose žinutėse nusikaltėliai dažnai apsimeta Lietuvos paštu ar kurjerių bendrovėmis ir nukreipia gavėją į suklastotą interneto svetainę.
Schema veikia todėl, kad daugybė žmonių iš tiesų laukia siuntų. Sukčiui nebūtina žinoti, ar konkrečiam žmogui šiandien turi atvykti prekė. Išsiuntus šimtus tūkstančių žinučių, visada atsiras gavėjų, kuriems pranešimas sutaps su realiu užsakymu.
Mastas nėra teorinis. RRT duomenimis, vien 2026 m. I ketvirtį Lietuvos ryšio operatoriai užblokavo apie 2,12 mln. apgaulingų SMS žinučių – beveik 30 proc. daugiau nei tuo pačiu laikotarpiu prieš metus.
Todėl netikra kurjerio SMS šiandien turėtų būti vertinama ne kaip reta anomalija, o kaip viena įprastų elektroninio sukčiavimo formų.
Netikra kurjerio SMS dažniausiai išduoda ne viena klaida, o kelių požymių kombinacija
Sukčių žinutės nebėra būtinai parašytos prasta lietuvių kalba. Automatinio vertimo ir generatyvinio dirbtinio intelekto priemonės leidžia sukurti gramatiškai taisyklingą, profesionaliai skambantį tekstą. Todėl vien rašybos klaidų paieška šiandien nėra pakankamas filtras.
Daug svarbesnis signalas yra pats scenarijus. Žinutė sukuria problemą, pateikia trumpą terminą jai išspręsti ir iš karto pasiūlo nuorodą. „Patikslinkite per 12 valandų“, „kitaip siunta bus grąžinta“, „sumokėkite 1,79 Eur“ – tokios formuluotės skirtos neleisti žmogui ramiai patikrinti situacijos.
Įtarimą turėtų kelti ir netikėtas prašymas pateikti mokėjimo kortelės duomenis, elektroninės bankininkystės informaciją, „Smart-ID“ ar „Mobile-ID“ patvirtinimą. Kurjerio logotipas svetainėje nėra įrodymas, kad svetainė priklauso kurjeriui – logotipą ir visą tikros svetainės dizainą nukopijuoti techniškai nesudėtinga.
Taip pat nereikėtų aklai pasitikėti vien SMS siuntėjo vardu. Patikimam įvertinimui svarbiausia ne tai, kas parašyta žinutės viršuje, o tai, ar siuntos informacija nepriklausomai patvirtinama oficialiame kurjerio kanale.
Pavyzdinė žinutė apie nepristatytą siuntą turi bent 4 aiškius sukčiavimo signalus
Toliau pateikiama išgalvota žinutė, sukurta tik sukčiavimo požymiams paaiškinti:
„KURJERIS: Jūsų siuntos nepavyko pristatyti dėl nepilno adreso. Kad siunta nebūtų grąžinta siuntėjui, atnaujinkite duomenis per 12 val.: kurjeris-pristatymas[.]top. Pristatymo mokestis – 1,99 Eur.“
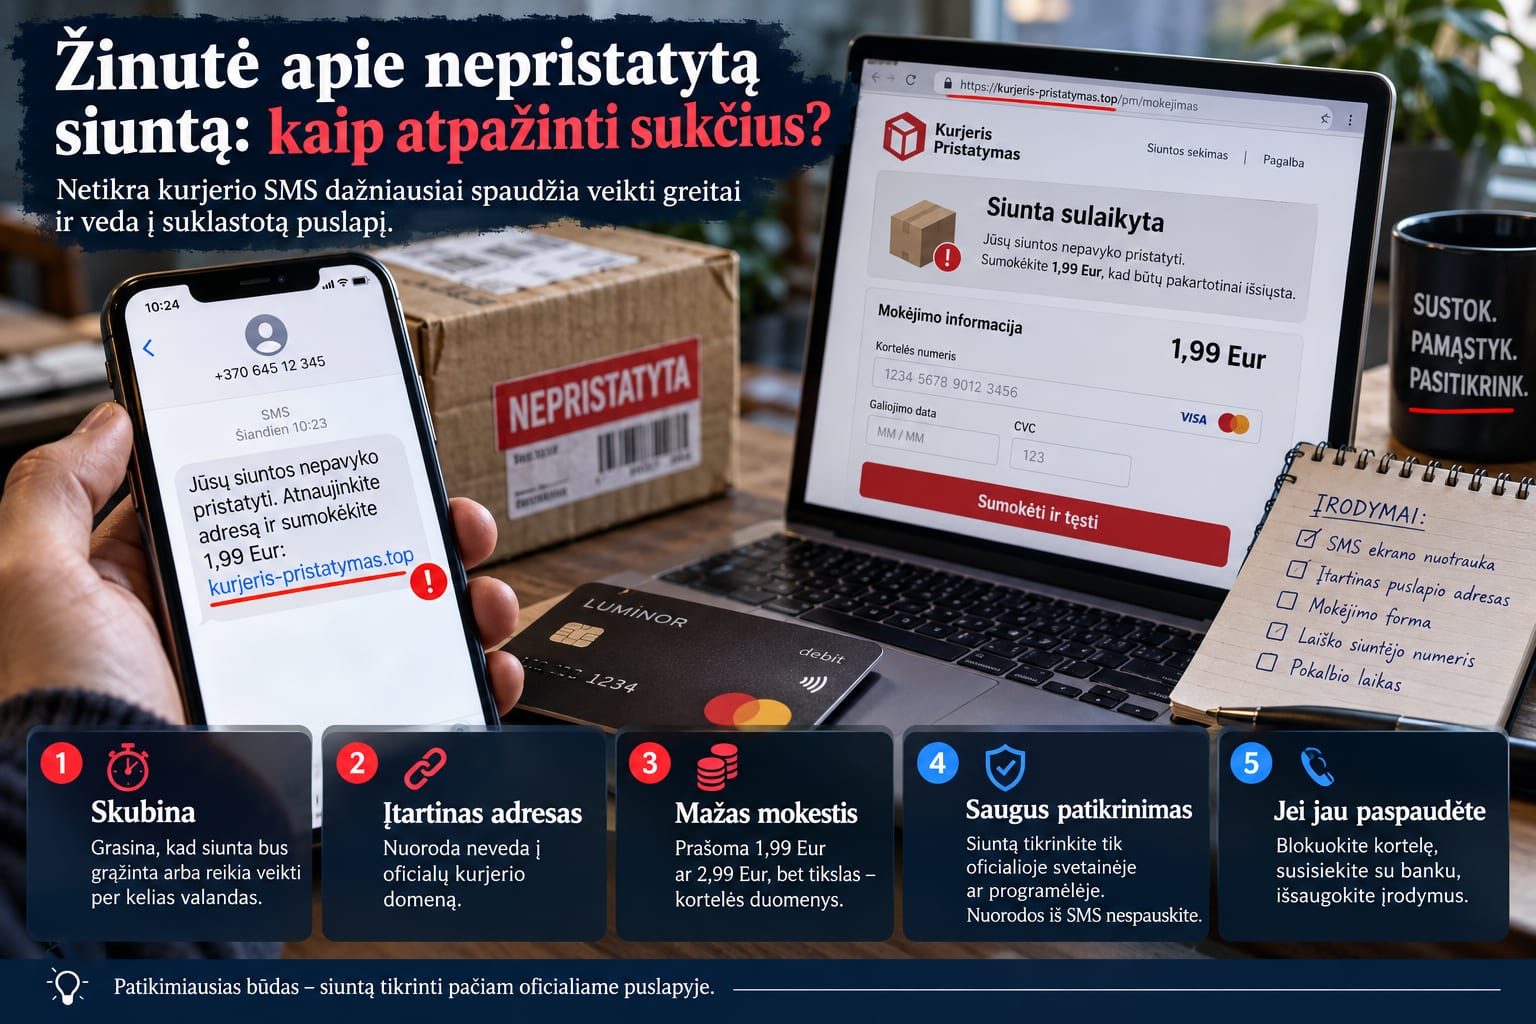
Pirmasis signalas – skuba. Gavėjas verčiamas veikti per 12 valandų. Antrasis – grasinimas prarasti siuntą. Trečiasis – nedidelė 1,99 Eur suma, kuri atrodo per maža, kad žmogus pradėtų abejoti. Ketvirtasis – svetainės adresas, neturintis aiškaus ryšio su oficialiu kurjerio domenu.
Tokio sukčiavimo tikslas dažniausiai nėra pati 1,99 Eur suma. Nedidelis mokestis yra pretekstas gauti kortelės numerį, galiojimo datą, CVC kodą arba paskatinti auką patvirtinti kitokį banko veiksmą.
Vilniaus policija aprašo labai panašų realų scenarijų: žmogui buvo pasiūlyta sumokėti 2,99 Eur už tariamą siuntos pristatymo problemos išsprendimą, tačiau suklastotame puslapyje buvo renkami mokėjimo kortelės duomenys.
Svetainės adresas yra vienas svarbiausių būdų atpažinti netikrą siuntos pristatymo puslapį
Atidžiai reikia žiūrėti į tikrąjį domeną – pagrindinę interneto adreso dalį prieš pirmą pasvirąjį brūkšnį. Sukčiai dažnai naudoja žinomą pavadinimą kaip dalį ilgesnio adreso: „dpd-pristatymas...“, „omniva-siunta...“, „parcel-lt...“ ar panašiai.
Svarbu ne tai, ar adrese yra žodis „DPD“, „paštas“ arba „siunta“, o kam priklauso pats domenas. Pavyzdžiui, DPD Lietuva oficialiai nurodo siuntų būklę tikrinti per savo svetainę ir „myDPD“ sistemą. Saugiausias būdas yra ne spausti gautoje SMS esančią nuorodą, o pačiam atsidaryti oficialią kurjerio svetainę ar programėlę ir įvesti siuntos numerį.
Trumpintos nuorodos taip pat turėtų skatinti būti atsargesniems, nes jos paslepia galutinį interneto adresą. Tačiau ir ilgas, profesionaliai atrodantis adresas gali būti sukčių.
Spynelės simbolis ir „https“ taip pat neįrodo, kad puslapis teisėtas. Šifruotą HTTPS ryšį šiandien gali nemokamai naudoti ir sukčiavimo svetainės. Spynelė reiškia, kad ryšys su konkrečia svetaine šifruojamas, bet nepatvirtina, kad pati svetainė priklauso kurjeriui.
Tikra kurjerio SMS taip pat gali turėti nuorodą, todėl vien nuorodos buvimas dar neįrodo sukčiavimo
Svarbus niuansas – realios kurjerių bendrovės taip pat siunčia SMS su interneto nuorodomis. Pavyzdžiui, DPD oficialiai nurodo, kad gavėjams gali būti siunčiama nuoroda, per kurią galima valdyti pristatymą, pakeisti adresą, datą arba nukreipti siuntą į paštomatą.
Todėl taisyklė „SMS turi nuorodą – vadinasi, sukčiai“ būtų pernelyg paprasta.
Saugiausia taisyklė kitokia: gavus netikėtą žinutę, nuorodos išvis nenaudoti. Jei tikrai laukiate siuntos, atsidarykite kurjerio programėlę arba jo oficialią svetainę savo naršyklėje ir patys įveskite siuntos numerį.
Jeigu oficialioje sistemoje nėra jokios informacijos apie nepavykusį pristatymą, trūkstamą adresą ar papildomą mokestį, SMS žinutėje pateiktas reikalavimas tampa labai rimtu sukčiavimo požymiu.
1 ar 2 Eur pristatymo mokestis dažnai naudojamas tik kortelės duomenims išvilioti
Nedidelė suma yra psichologinė priemonė. Žmogus, matydamas prašymą sumokėti 1,49, 1,99 ar 2,99 Eur, dažnai nesitiki rimtos finansinės rizikos.
Suklastotame mokėjimo puslapyje gali būti prašoma kortelės numerio, galiojimo datos ir CVC kodo. Šių duomenų nusikaltėliams gali pakakti bandyti kortelę panaudoti internetiniams mokėjimams arba susieti ją su kitomis mokėjimo priemonėmis.
Kitas etapas gali būti banko patvirtinimo langas. Čia labai svarbu perskaityti, ką iš tikrųjų prašoma patvirtinti. Jeigu SMS žinutėje kalbėta apie 1,99 Eur mokestį, o „Smart-ID“ programėlėje, banko programėlėje ar SMS patvirtinime rodoma kita suma, kortelės registravimas ar kitas veiksmas, jo patvirtinti negalima.
Būtent toks neatitikimas kartais yra paskutinė galimybė sustabdyti sukčiavimą dar nepraradus pinigų.
Vien paspaudus sukčių nuorodą pavojus mažesnis nei suvedus duomenis, tačiau puslapį reikia iš karto uždaryti
Jeigu nuorodą paspaudėte, tačiau nieko nesuvedėte, neatsisiuntėte failo ir nieko nepatvirtinote, finansinio sukčiavimo rizika paprastai yra gerokai mažesnė. Tokiu atveju puslapį reikėtų uždaryti ir prie jo nebegrįžti.
Naršyklę ir telefono operacinę sistemą verta laikyti atnaujintas. Jeigu svetainė pasiūlė įdiegti programėlę, APK failą, naršyklės plėtinį ar suteikti neįprastus leidimus, jų suteikti negalima.
Jeigu failas jau buvo atsisiųstas, bet neatidarytas ir neįdiegtas, jį reikėtų ištrinti. Jeigu neaiški programėlė jau įdiegta arba jai suteikta prieiga prie SMS, pranešimų, ekrano valdymo ar prieinamumo funkcijų, situacija rimtesnė – įrenginį verta atjungti nuo tinklo, panaikinti suteiktas teises, pašalinti programėlę ir, jei kyla abejonių, kreiptis dėl techninės patikros.
Vien apsilankymas puslapyje nėra tas pats, kas kortelės duomenų ar banko prisijungimo informacijos perdavimas, todėl nereikia automatiškai manyti, kad banko sąskaita jau perimta.
Jau suvedus kortelės ar banko duomenis svarbiausia veikti iš karto ir nelaukti pirmojo nurašymo
Jeigu sukčių puslapyje pateikėte finansinius duomenis, laikas tampa svarbus. Laukti, kol sąskaitoje pasirodys nepažįstamas mokėjimas, nereikėtų.
- Jei įvedėte mokėjimo kortelės numerį, galiojimo datą ar CVC kodą, nedelsdami užblokuokite kortelę banko programėlėje, jei tokia funkcija yra, ir susisiekite su banku oficialiu numeriu. Bankas įvertins, ar kortelę reikia galutinai pakeisti.
- Jei pateikėte interneto banko prisijungimo duomenis arba patvirtinote „Smart-ID“, „Mobile-ID“ ar banko programėlės užklausą, nedelsdami skambinkite bankui ir tiksliai pasakykite, ką suvedėte arba patvirtinote.
- Jei jau matote nepažįstamą pavedimą ar kortelės operaciją, apie ją bankui praneškite iš karto. Kai kuriais atvejais dar gali būti įmanoma sustabdyti ar ginčyti operaciją, tačiau tai priklauso nuo mokėjimo stadijos ir aplinkybių.
- Pakeiskite slaptažodžius, jei sukčių puslapyje įvedėte slaptažodį, kurį naudojate ir kitose paskyrose. Kiekvienai svarbiai paskyrai naudokite skirtingą slaptažodį ir įjunkite kelių veiksnių autentifikavimą, kur jis siūlomas.
- Jei nukentėjote finansiškai, išsaugokite SMS, svetainės adresą, ekrano nuotraukas, operacijų duomenis ir praneškite policijai per portalą „ePolicija“. Sukčiavimo svetainę ar įtartiną nuorodą taip pat galima pateikti Nacionaliniam kibernetinio saugumo centrui (NKSC).
Svarbiausia bankui pasakyti tiksliai, kas įvyko. Formuluotė „paspaudžiau nuorodą“ ir situacija „suvedžiau kortelės duomenis bei patvirtinau operaciją“ bankui reiškia visiškai skirtingą rizikos lygį.
Tikrinant nepristatytą siuntą saugiausia pradėti nuo savo užsakymo, o ne nuo SMS žinutės
Gavę pranešimą, pirmiausia prisiminkite, ar apskritai laukiate siuntos. Tada patikrinkite elektroninės parduotuvės užsakymo informaciją: kokia kurjerių bendrovė turi pristatyti prekę ir koks nurodytas siuntos numeris.
Po to savarankiškai atidarykite oficialią tos bendrovės svetainę ar programėlę ir patikrinkite siuntos numerį. Nenaudokite SMS pateiktos nuorodos net tada, kai žinutė atrodo visiškai tikra.
Jeigu žinutėje nurodomas vienas kurjeris, o jūsų užsakymą faktiškai veža kitas, to paprastai pakanka SMS atmesti. Tas pats galioja, jei žinutėje nėra jokio patikrinamo siuntos numerio arba oficialioje sistemoje tokia siunta neegzistuoja.
Jeigu vis tiek lieka abejonių, galima paskambinti kurjeriui naudojant telefono numerį iš oficialios bendrovės svetainės, o ne iš gautos SMS.
Apie netikrą siuntos SMS verta pranešti net tada, kai pinigų nepraradote
NKSC turi specialią formą sukčiavimui naudojamoms interneto svetainėms pranešti. Joje galima nurodyti kenkėjišką URL, telefono numerį, iš kurio gauta žinutė, ir papildomą informaciją.
Tai naudinga ne tik konkrečiam gavėjui. Gavus duomenų apie sukčiavimo puslapį, galima imtis priemonių jo plitimui riboti ir perspėti kitus vartotojus.
Lietuvos policija 2026 m. taip pat primena atskirti bandymą sukčiauti nuo jau patirtos žalos. Apie įtartinus skambučius, žinutes ir svetaines galima pranešti kaip apie bandymą sukčiauti, o jei pinigai ar duomenys jau prarasti – kreiptis į policiją per portalą „ePolicija“.
RRT rekomenduoja įtartiną SMS telefone pažymėti kaip šlamštą, jei įrenginys tokią galimybę turi, ir ją ištrinti. Tačiau prieš ištrinant verta išsisaugoti ekrano nuotrauką bei nuorodos adresą, jeigu informaciją ketinate perduoti bankui, policijai ar NKSC.
Šaltiniai
Ryšių reguliavimo tarnyba. „Sukčiavimo prevencijos elektroninėje erdvėje klausimai“.
RRT rekomendacijos dėl apgaulingų SMS ir siuntų žinučių
Lietuvos policija. „Pranešk apie bandymą sukčiauti!“ 2026 m. vasario 5 d.
Policijos informacija, kur pranešti apie sukčiavimą
DPD Lietuva. „Sekite savo siuntą“.
DPD oficiali informacija apie siuntos sekimą ir SMS pranešimus
- Etikos sargastaip
Tekstas išlaiko informacinį, aiškinamąjį toną ir nevartoja įžeidžiančių formuluočių skaitytojo ar konkrečių asmenų atžvilgiu, pvz. „Sukčių žinutės apie siuntas dažniausiai prasideda...“.
- YMYL rizikos vertintojastaip
Tekstas pateikia sukčiavimo atpažinimo patarimus kaip bendras saugumo rekomendacijas, o ne kaip licencijuoto specialisto instrukcijas, pvz. „Saugiausia taisyklė kitokia: gavus netikėtą žinutę, nuorodos išvis nenaudoti.“
- Skaitytojastaip
Tekste yra konkretūs, praktiškai pritaikomi požymiai: „Pirmasis signalas – skuba. Gavėjas verčiamas veikti per 12 valandų. Antrasis – grasinimas prarasti siuntą.“
- Faktų tikrintojasne
„RRT duomenimis, vien 2026 m. I ketvirtį Lietuvos ryšio operatoriai užblokavo apie 2,12 mln. apgaulingų SMS žinučių – beveik 30 proc.…
- Teisininkastaip
Tekste nėra konkrečių asmenų ar įmonių šmeižiančių kaltinimų; minimi tik bendri sukčiavimo scenarijai ir prevencinės rekomendacijos, pvz. „nusikaltėliai dažnai apsimeta Lietuvos paštu ar kurjerių bendrovėmis“.
- SEO rizikos vertintojastaip
Tekstas turi konkretų, praktišką turinį ir aiškiai paaiškina atpažinimo kriterijus, pvz. „Saugiausia taisyklė kitokia: gavus netikėtą žinutę, nuorodos išvis nenaudoti.“
Prisijunk, kad komentuotum
Dar niekas nekomentavo. Būk pirmas.