Prisijungimas be slaptažodžio: kaip veikia prieigos raktai
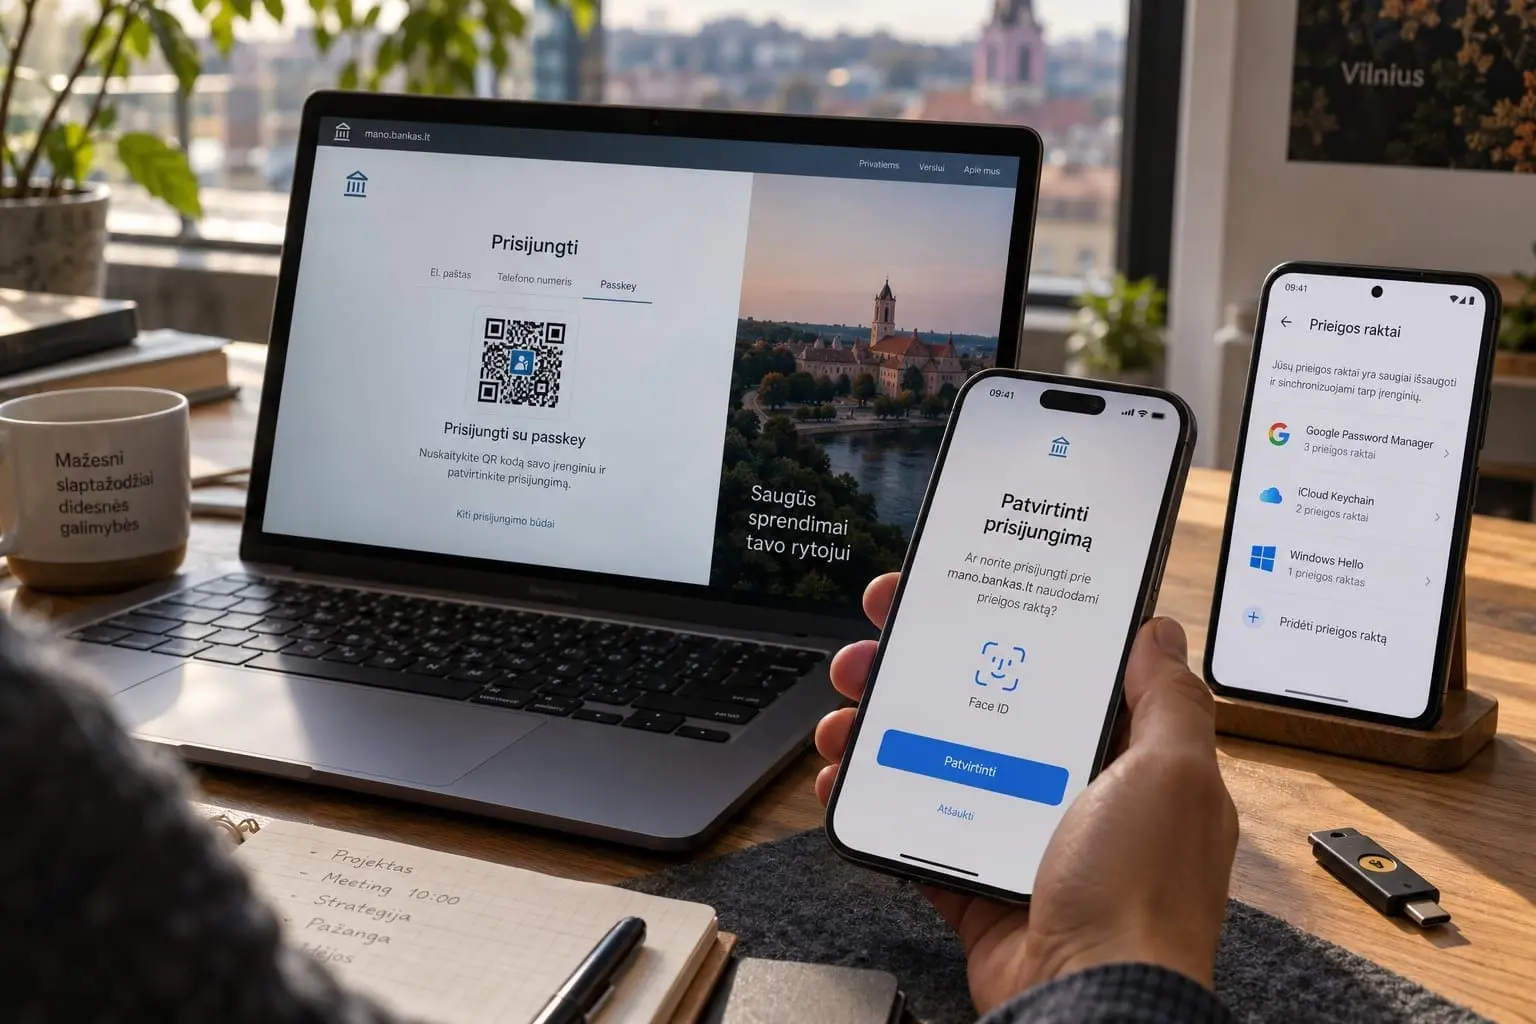
- Prisijungimas be slaptažodžio veikia todėl, kad prieigos raktas svetainėje nepalieka jūsų slaptos prisijungimo informacijos
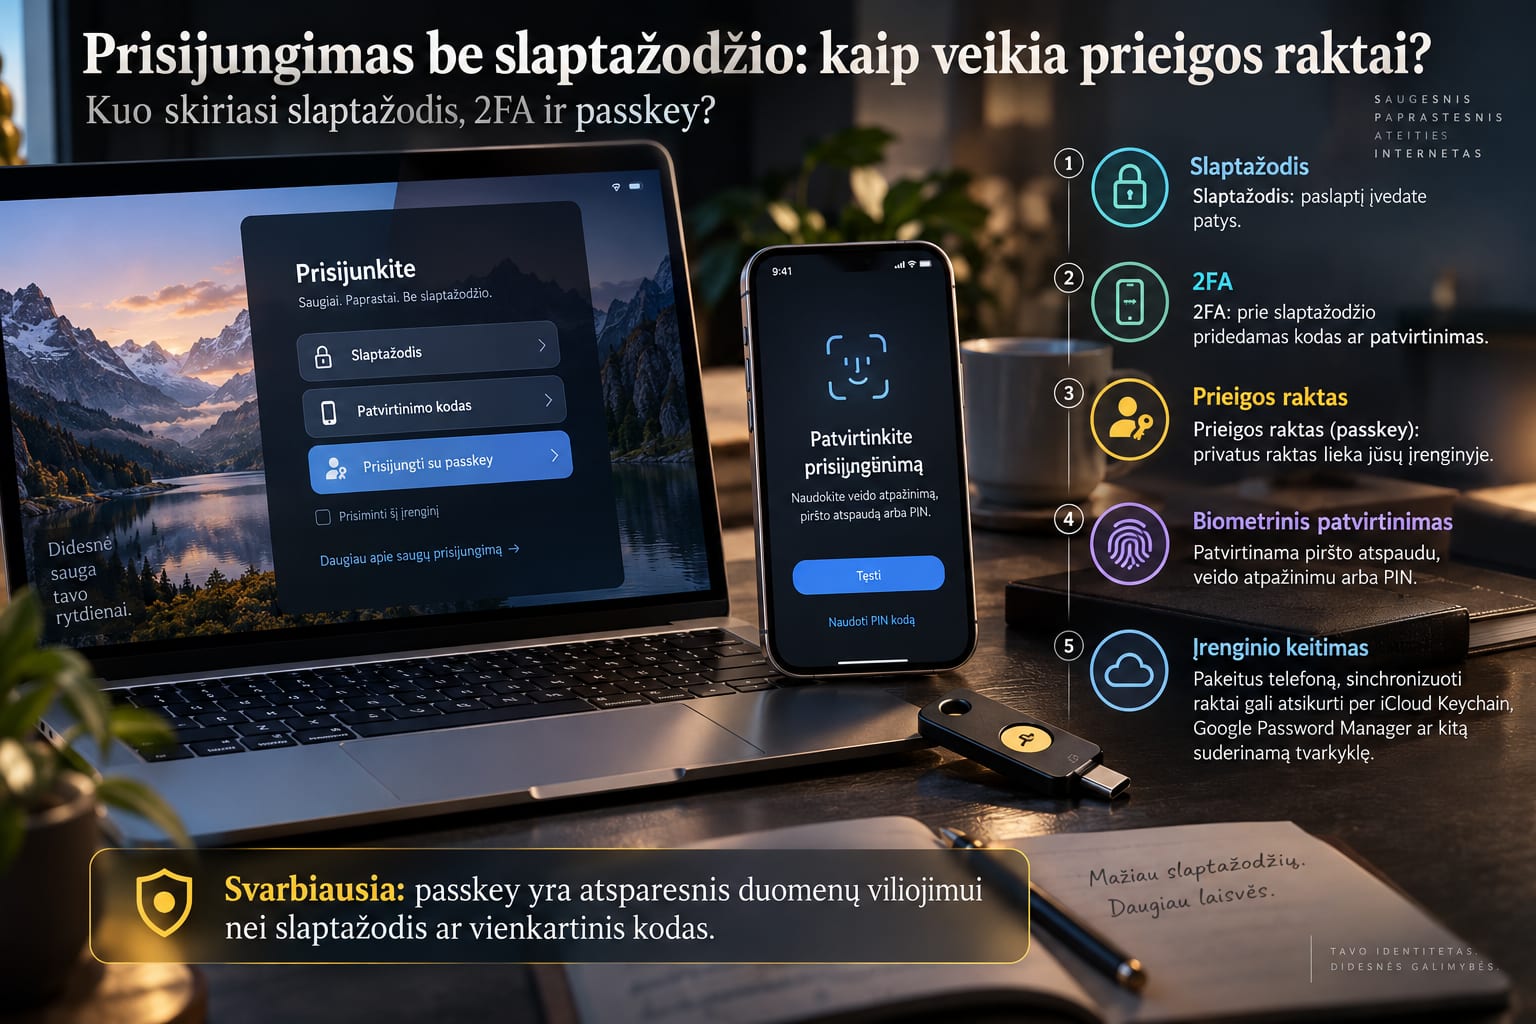
- Slaptažodis, papildomas patvirtinimas ir prieigos raktas saugo paskyrą visiškai skirtingais būdais
- Prieigos raktas susiejamas su konkrečia svetaine, todėl suklastotas prisijungimo puslapis jo negali paprasčiausiai pavogti
- Piršto atspaudas ar veido atpažinimas nėra siunčiamas svetainei kartu su prieigos raktu
- Sinchronizuojamas prieigos raktas gali automatiškai atsirasti ir naujame telefone
- Pakeitus „Android“ telefoną, „Google Password Manager“ gali atkurti jame saugotus prieigos raktus
- Pakeitus „iPhone“, prieigos raktai gali būti atkurti per „iCloud Keychain“
- Ne visi prieigos raktai persikelia į naują telefoną, nes dalis jų sąmoningai susiejami su vienu įrenginiu
- Prieigos raktu galima prisijungti ir svetimame kompiuteryje, neperkeliant privataus rakto į tą kompiuterį
- Pavogtas telefonas savaime nesuteikia vagystę įvykdžiusiam žmogui visų jame esančių prieigos raktų
- Prieigos raktai gerokai sumažina sukčiavimo riziką, tačiau paskyros atkūrimas lieka silpniausia grandimi
- Šaltiniai
Prisijungimas be slaptažodžio veikia todėl, kad prieigos raktas svetainėje nepalieka jūsų slaptos prisijungimo informacijos
Tradicinis slaptažodis yra paslaptis, kurią žino ir vartotojas, ir paslauga. Įvedus slaptažodį, svetainė patikrina, ar jis atitinka jos turimą informaciją. Būtent ši sistema sukuria seniai žinomas problemas: slaptažodžiai vagiami, pakartotinai naudojami, nutekinami duomenų bazėse ir išviliojami suklastotuose puslapiuose.
Prieigos raktai veikia kitaip. Kuriant prieigos raktą, sugeneruojama kriptografinių raktų pora. Viešasis raktas perduodamas svetainei ar programėlei, o privatusis raktas lieka vartotojo įrenginyje arba jo pasirinktoje prieigos raktų tvarkyklėje.
Prisijungiant svetainė pateikia įrenginiui vienkartinę kriptografinę užduotį. Įrenginys, vartotojui patvirtinus tapatybę PIN kodu, piršto atspaudu ar veido atpažinimu, užduotį pasirašo privačiuoju raktu. Serveris parašą patikrina turimu viešuoju raktu. Pats privatusis raktas svetainei niekada nesiunčiamas.
Slaptažodis, papildomas patvirtinimas ir prieigos raktas saugo paskyrą visiškai skirtingais būdais
Slaptažodžio saugumas pirmiausia priklauso nuo to, ar jis pakankamai ilgas, unikalus ir nepateko į svetimas rankas. Net labai stiprų slaptažodį galima atiduoti sukčiui, jei žmogus jį įveda suklastotame prisijungimo puslapyje.
Dviejų veiksnių autentifikavimas, arba 2FA, prie slaptažodžio prideda antrą patvirtinimą. Tai gali būti SMS kodas, autentifikavimo programėlės kodas, banko programėlės patvirtinimas arba fizinis saugos raktas. Tokia apsauga gerokai sumažina pavogto slaptažodžio vertę, tačiau ne visi 2FA metodai yra vienodai atsparūs sukčiavimui.
SMS žinutėje ar autentifikavimo programėlėje rodomą vienkartinį kodą žmogus vis dar gali pats įvesti sukčių svetainėje. FIDO tai priskiria prie metodų, kurie nėra savaime atsparūs duomenų viliojimo atakoms. Prieigos raktas pašalina šią vietą iš proceso - vartotojas neturi jokio slapto kodo, kurį būtų galima nukopijuoti ir atiduoti kitam.
Prieigos raktas susiejamas su konkrečia svetaine, todėl suklastotas prisijungimo puslapis jo negali paprasčiausiai pavogti
Viena svarbiausių prieigos raktų savybių - prieigos raktas yra susietas su konkrečia interneto paslauga ir jos domenu. Raktas, sukurtas vienai svetainei, nėra naudojamas kitai.
Tai reiškia, kad sukčius gali sukurti beveik identišką tikros svetainės kopiją, tačiau naršyklė ir prieigos rakto sistema matys, kad domenas yra kitas. Autentiškam domenui skirtas raktas tokiame puslapyje negali būti panaudotas taip, kaip žmogus galėtų pats įvesti slaptažodį ar vienkartinį kodą.
Dėl šios savybės FIDO ir NIST prieigos raktus priskiria prie duomenų viliojimui atsparių autentifikavimo metodų - jų saugumas nuo domeno klastojimo nepriklauso vien nuo to, ar vartotojas pastebės apgaulę.
Tačiau yra svarbi išlyga. Jei paslauga greta prieigos rakto vis dar leidžia paskyrą atkurti tik slaptažodžiu, SMS kodu ar lengvai apgaunama pagalbos tarnybos procedūra, užpuolikas gali bandyti apeiti saugų prisijungimą per silpnesnį paskyros atkūrimo kelią. Todėl saugus prieigos raktas dar nereiškia, kad visi paskyros atkūrimo procesai automatiškai tapo atsparūs sukčiavimui.
Piršto atspaudas ar veido atpažinimas nėra siunčiamas svetainei kartu su prieigos raktu
Prisijungiant prieigos raktu, dažnai pasirodo „Face ID“, piršto atspaudo arba įrenginio PIN langas. Dėl to gali susidaryti įspūdis, kad svetainė gauna žmogaus biometrinius duomenis.
Taip nėra. Biometrinis patikrinimas atliekamas pačiame telefone ar kompiuteryje ir naudojamas tik tam, kad įrenginys leistų panaudoti jame saugomą privatųjį raktą.
Svetainė gauna ne piršto atspaudą ar veido atvaizdą, o kriptografinį atsakymą į jos pateiktą užduotį. FIDO specifikacijose pabrėžiama, kad autentifikavimo metu biometrinė informacija įrenginio nepalieka.
PIN kodas atlieka panašią funkciją. Tai nėra internetinei svetainei siunčiamas „prieigos rakto slaptažodis“. PIN pirmiausia atrakina konkretų įrenginį arba jame saugomą prieigos raktą.
Sinchronizuojamas prieigos raktas gali automatiškai atsirasti ir naujame telefone
Prieigos raktai gali būti saugomi 2 pagrindiniais būdais: sinchronizuojami tarp vartotojo įrenginių arba susiejami tik su konkrečiu įrenginiu.
„Google Password Manager“ leidžia prieigos raktus saugiai sinchronizuoti su ta pačia „Google“ paskyra. „Apple“ įrenginiuose prieigos raktai gali būti sinchronizuojami per „iCloud Keychain“. „Microsoft“ taip pat palaiko sinchronizuojamus prieigos raktus per suderinamas slaptažodžių ir prieigos raktų tvarkykles.
Praktiškai tai reiškia, kad pakeitus telefoną, nebūtinai reikės kiekvienoje svetainėje kurti naują prieigos raktą. Prisijungus prie tos pačios debesijos paskyros ir sėkmingai atkūrus prieigos raktų saugyklą, sinchronizuoti raktai gali tapti prieinami naujame įrenginyje.
Šis atkūrimas nėra paprastas neužšifruotos raktų kopijos atsisiuntimas iš debesies. „Google“ ir „Apple“ naudoja papildomą įrenginio, paskyros ir PIN ar slaptažodžio patvirtinimą, kad naujas telefonas negalėtų vien prisijungęs prie debesijos paskyros automatiškai gauti visų privačių raktų.
Pakeitus „Android“ telefoną, „Google Password Manager“ gali atkurti jame saugotus prieigos raktus
Jeigu prieigos raktai buvo išsaugoti „Google Password Manager“, jie saugiai sinchronizuojami su vartotojo „Google“ paskyra ir gali būti naudojami kituose suderinamuose įrenginiuose.
„Google“ nurodo, kad naujame įrenginyje prieigos raktams atrakinti gali būti naudojamas „Google Password Manager“ PIN arba anksčiau naudoto „Android“ įrenginio ekrano užrakto PIN, slaptažodis ar raštas.
Tai ypač svarbu praradus seną telefoną. Pats faktas, kad telefono nebėra, nereiškia, jog sinchronizuoti prieigos raktai prarasti kartu su juo.
Tačiau prieigos raktas, kuris buvo išsaugotas tik konkretaus kompiuterio „Windows Hello“ saugykloje arba tik vietiniame naršyklės profilyje be sinchronizavimo, elgiasi kitaip. „Google“ aiškiai nurodo, kad tokie vietiniai raktai, praradus įrenginį ar jo profilį, gali būti neatkuriami.
Pakeitus „iPhone“, prieigos raktai gali būti atkurti per „iCloud Keychain“
„Apple“ prieigos raktus saugo „iCloud Keychain“, jei ši funkcija įjungta. Tokiu būdu raktai sinchronizuojami tarp tą pačią „Apple Account“ paskyrą naudojančių „iPhone“, „iPad“ ir „Mac“ įrenginių.
Prisijungiant prie naujo „Apple“ įrenginio pirmą kartą, taikoma papildoma apsauga. „Apple“ nurodo, kad naudojamas paskyros patvirtinimas, patikimas telefono numeris ar kitas patikimas įrenginys, o atkuriant „iCloud Keychain“, gali būti reikalingas ir ankstesnio įrenginio kodas.
„Apple“ taip pat numato „iCloud Keychain“ atkūrimo mechanizmą atvejui, kai prarasti visi ankstesni įrenginiai. Duomenys debesyje saugomi užšifruoti taip, kad pati „Apple“ neturėtų paprastos prieigos prie vartotojo slaptažodžių ir prieigos raktų turinio.
Papildomai galima iš anksto nustatyti paskyros atkūrimo kontaktą. Tai ypač naudinga žmogui, kuris nori sumažinti riziką prarasti prieigą ne tik prie prieigos raktų, bet ir prie visos „Apple“ paskyros.
Ne visi prieigos raktai persikelia į naują telefoną, nes dalis jų sąmoningai susiejami su vienu įrenginiu
FIDO skiria sinchronizuojamus ir su įrenginiu susietus prieigos raktus. Pastarieji vadinami su įrenginiu susietais prieigos raktais.
Tokio rakto privati dalis lieka konkrečiame telefone, kompiuteryje arba fiziniame FIDO2 saugos rakte ir nėra automatiškai kopijuojama į kitus įrenginius. Tai gali būti pageidautina organizacijose ar sistemose, kurioms reikia griežtesnės kontrolės.
Tačiau patogumo kaina aiški: praradus vienintelį įrenginį, kartu galima prarasti ir jame esantį prieigos raktą. „Microsoft“ ir „Google“ dėl to rekomenduoja turėti kitą prisijungimo arba atkūrimo būdą, o svarbioms paskyroms galima sukurti papildomą prieigos raktą kitame įrenginyje ar fiziniame saugos rakte.
Fizinis saugos raktas taip pat nėra automatiškai „atsarginėje kopijoje“. Jei vienintelį tokį raktą pametate ar sugadinate, jo viduje esančio privataus rakto paprastai atkurti negalima.
Prieigos raktu galima prisijungti ir svetimame kompiuteryje, neperkeliant privataus rakto į tą kompiuterį
Vienas praktiškiausių prieigos raktų privalumų yra prisijungimas kitu įrenginiu. Pavyzdžiui, prie paskyros kompiuteryje galima prisijungti panaudojant telefone esantį prieigos raktą.
Prisijungimo lange pasirenkama galimybė naudoti prieigos raktą iš kito įrenginio. Kompiuterio ekrane paprastai pasirodo QR kodas, kuris nuskenuojamas telefonu. Telefonas patvirtina vartotoją biometriniu būdu arba ekrano užrakto kodu ir užbaigia autentifikavimą.
Privatusis raktas dėl to nėra nukopijuojamas į svetimą kompiuterį. Jis lieka telefone, o kompiuteris gauna tik autentifikavimo proceso rezultatą.
Šis mechanizmas naudingas prisijungiant prie paskyros darbo kompiuteryje, viešbučio kompiuteryje ar kitame įrenginyje, kuriame nenorite nuolat saugoti savo prisijungimo duomenų.
Pavogtas telefonas savaime nesuteikia vagystę įvykdžiusiam žmogui visų jame esančių prieigos raktų
Prieigos raktas paprastai apsaugotas tuo pačiu mechanizmu, kuriuo atrakinamas telefonas: PIN kodu, piršto atspaudu ar veido atpažinimu.
Todėl vien fizinio telefono turėjimo nepakanka - reikia dar atrakinti įrenginį arba jo prieigos raktų saugyklą.
Vis dėlto silpnas telefono PIN sumažina visos sistemos saugumą. Jei žmogus naudoja lengvai atspėjamą kodą, o užpuolikas jį žino ar matė įvedamą, pavogtas telefonas tampa daug rimtesne problema.
Praradus telefoną, reikėtų kuo greičiau naudoti „Apple Find My“, „Google Find Hub“ ar kitą gamintojo nuotolinės apsaugos funkciją, pašalinti pamestą įrenginį iš svarbių paskyrų ir peržiūrėti jose registruotus prieigos raktus. Paslaugos paprastai leidžia panaikinti konkretaus rakto registraciją net neprarandant kitų įrenginių prieigos.
Prieigos raktai gerokai sumažina sukčiavimo riziką, tačiau paskyros atkūrimas lieka silpniausia grandimi
Prieigos raktas išsprendžia daug problemų, kurių nepajėgė galutinai išspręsti slaptažodžiai. Nėra ko prisiminti, nėra ką pakartotinai naudoti keliose svetainėse, o paslaugos duomenų bazės nutekėjimas neatskleidžia privataus rakto.
Tačiau saugumas priklauso nuo visos paskyros architektūros. Jei paskyrą galima atkurti gavus SMS kodą į lengvai perimamą telefono numerį arba įtikinus klientų aptarnavimo darbuotoją pakeisti prisijungimo metodą, užpuolikas gali rinktis būtent šį kelią.
FIDO savo naujausiose rekomendacijose todėl atskirai pabrėžia, kad tikras atsparumas sukčiavimui reikalauja apsaugoti ne tik kasdienį prisijungimą, bet ir naujo prieigos rakto pridėjimą bei paskyros atkūrimą.
Praktiškai svarbiausioms paskyroms verta turėti bent 2 nepriklausomus saugius prieigos būdus: sinchronizuojamą prieigos raktą ir, pavyzdžiui, papildomą raktą kitame įrenginyje arba fiziniame FIDO2 saugos rakte. Tuomet telefono pakeitimas ar praradimas tampa techniniu nepatogumu, o ne paskyros praradimu.
Šaltiniai
„FIDO Alliance“. FIDO User Authentication Specifications.
FIDO autentifikavimo standartai
„Google“. Manage passkeys in Chrome.
Google Password Manager ir prieigos raktų sinchronizavimas
„Apple“. About the security of passkeys.
Apple – prieigos raktų saugumas ir iCloud Keychain atkūrimas
„Microsoft“. What are passkeys and why they matter.
Microsoft – kaip veikia prieigos raktai
- Teisininkastaip
Tekste nėra šmeižto ar kaltinimų konkretiems asmenims ar įmonėms nusikaltimais; teiginiai yra bendri apie technologiją, pvz. „Prieigos raktai veikia kitaip.“
- Etikos sargastaip
Tekstas išlaiko aiškų informacinį, nešmeižiantį toną, pvz. „Prieigos raktai veikia kitaip.“
- YMYL rizikos vertintojastaip
Tekstas aiškiai aiškina technologijos veikimą, pvz. „Kuriant prieigos raktą, sugeneruojama kriptografinių raktų pora“ ir tai nėra gydymo, teisės ar finansų patarimas.
- Faktų tikrintojastaip
„Kuriant prieigos raktą, sugeneruojama kriptografinių raktų pora. Viešasis raktas perduodamas svetainei ar programėlei, o privatusis raktas lieka vartotojo įrenginyje“ – tai sutampa su tyrėjo pastabose patvirtintais passkey veikimo…
- Skaitytojastaip
Tekstas pateikia aiškų veikimo paaiškinimą: „Kuriant prieigos raktą, sugeneruojama kriptografinių raktų pora. Viešasis raktas perduodamas svetainei ar programėlei, o privatusis raktas lieka vartotojo įrenginyje“.
- SEO rizikos vertintojastaip
Tekstas turi aiškų praktinį turinį ir nuosekliai aiškina mechanizmą, pvz. „Kuriant prieigos raktą, sugeneruojama kriptografinių raktų pora“.
Prisijunk, kad komentuotum
Dar niekas nekomentavo. Būk pirmas.