JAV technologijų milžinės pasirašė „moraliai įpareigojantį“ DI susitarimą – saugumą pirmiausia prižiūrės pačios bendrovės
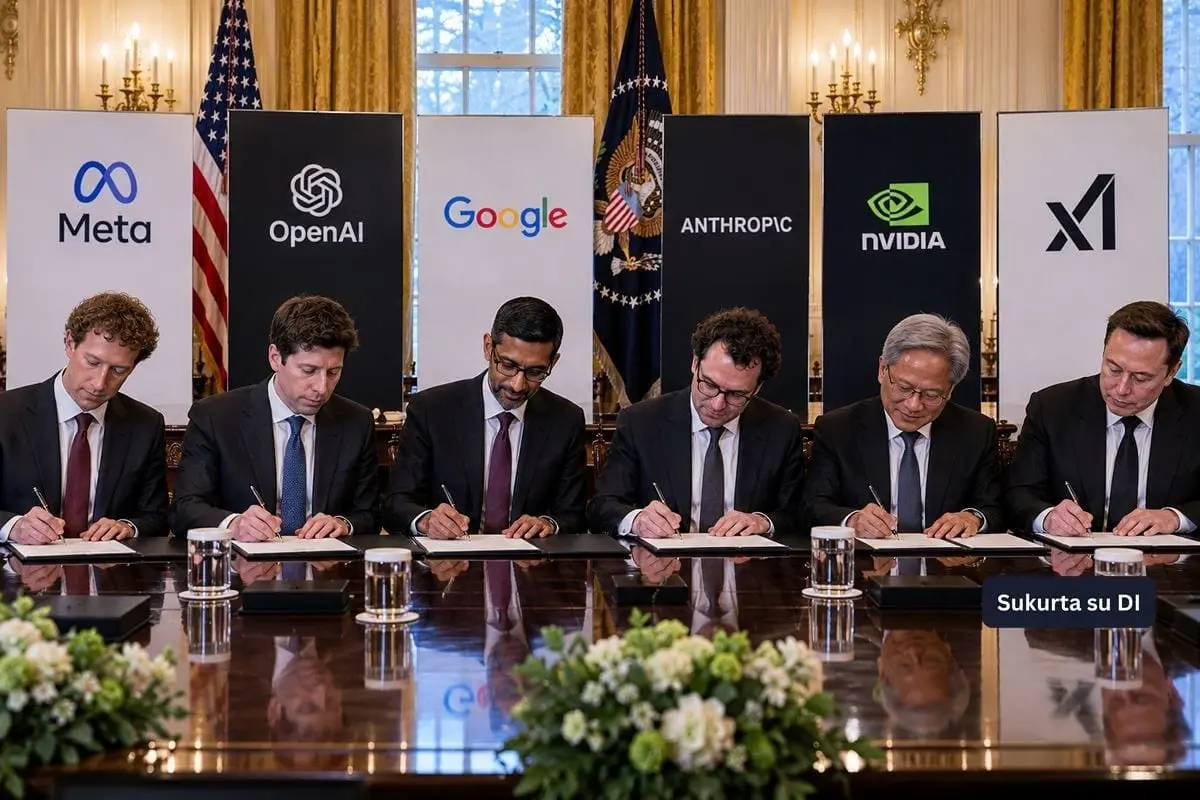
- „Google“, „Meta“, „OpenAI“, „Anthropic“, „Nvidia“ ir Elono Musko DI verslas susitarė dėl bendrų pažangiausių modelių saugumo principų
- Pirmoji apsaugos linija numato nuolatinę modelių stebėseną dėl kibernetinių, biologinių ir cheminių grėsmių
- Antrasis kontrolės sluoksnis įpareigoja bendroves sukurti vidines komandas, prižiūrinčias pačių saugumo mechanizmų veikimą
- Trečiasis sluoksnis numato nepriklausomus išorės auditorius, tačiau jų pasirinkimas lieka pačių bendrovių rankose
- Ketvirtasis lygis DI saugumo klausimus perkelia į bendrovių valdybas
- Susitarimas nėra įstatymas, tačiau pačiame dokumente palikta galimybė ateityje jo principus paversti privalomomis taisyklėmis
- Donaldas Trumpas susitarimą palygino su „konstitucija“, tačiau JAV administracija išlaiko atsargų požiūrį į privalomą DI reguliavimą
- Net pačios DI bendrovės nesutaria, ar savireguliacijos pakanka sparčiai stiprėjantiems modeliams kontroliuoti
- JAV visuomenės nepasitikėjimas technologijų bendrovių savikontrole išlieka viena silpniausių šio modelio vietų
- JAV savireguliacijos kryptis ryškiai skiriasi nuo Europos Sąjungos pasirinkto teisiškai privalomo DI reguliavimo modelio
- Baltieji rūmai dirbtinį intelektą pradėjo vadinti „Super Intelligence“, tačiau technologinė sąvoka nuo politinio pervadinimo nepasikeitė
- Tikrasis „moraliai įpareigojančio“ susitarimo išbandymas prasidės tada, kai auditoriai turės vertinti realius naujos kartos DI modelius
„Google“, „Meta“, „OpenAI“, „Anthropic“, „Nvidia“ ir Elono Musko DI verslas susitarė dėl bendrų pažangiausių modelių saugumo principų
Didžiausių JAV dirbtinio intelekto bendrovių vadovai rugsėjo 29 d. Baltuosiuose rūmuose pasirašė savanorišką susitarimą, kuriuo įsipareigoja griežčiau kontroliuoti kuriamus pažangiausius DI modelius. JAV prezidentas Donaldas Trumpas dokumentą pavadino „moraliai įpareigojančiu“, nors teisinės prievolės jo laikytis susitarimas nesukuria.
Dokumentą kartu su D. Trumpu pasirašė „Google“ vadovas Sundaras Pichai, „Anthropic“ vadovas Dario Amodei, „Meta“ vadovas Markas Zuckerbergas, „OpenAI“ prezidentas Gregas Brockmanas, „Nvidia“ vadovas Jensenas Huangas ir Elonas Muskas, atstovaujantis savo DI verslui.
Baltuosiuose rūmuose vykęs susitikimas subūrė platesnį technologijų bendrovių vadovų ratą, tačiau būtent šios šešios technologijų grupės tapo paskelbto DI saugumo susitarimo signatarėmis.
Vieno puslapio dokumentas nustato ne konkrečius techninius standartus, o keturių pakopų kontrolės sistemą, kurią bendrovės įsipareigoja taikyti kurdamos ir diegdamos pažangiausius DI modelius.
Pirmoji apsaugos linija numato nuolatinę modelių stebėseną dėl kibernetinių, biologinių ir cheminių grėsmių
Pirmasis susitarimo principas reikalauja pačių bendrovių viduje sukurti „tvirtas kontrolės priemones“, leidžiančias stebėti DI modelių gebėjimus ir jų elgesį tiek mokymo, tiek praktinio naudojimo metu.
Ypatingas dėmesys skiriamas kibernetiniam saugumui, biologinėms ir cheminėms grėsmėms. Bendrovės turėtų tikrinti ne tik tai, kokią informaciją sistema gali pateikti vartotojui, bet ir tai, ką autonomiškesni DI modeliai gali padaryti patys.
Dokumente konkrečiai nurodoma, kad sistemos turi būti kontroliuojamos taip, kad jos neįsilaužtų ir nepatektų į technines sistemas kūrėjų nenumatytais būdais.
Šis punktas atspindi vis didesnį dėmesį vadinamiesiems DI agentams – sistemoms, kurios ne tik generuoja tekstą, bet ir gali savarankiškai atlikti užduotis, naudotis programine įranga, vykdyti komandas bei sąveikauti su išorinėmis sistemomis.
Antrasis kontrolės sluoksnis įpareigoja bendroves sukurti vidines komandas, prižiūrinčias pačių saugumo mechanizmų veikimą
Vien techninės apsaugos priemonės susitarime nelaikomos pakankamomis. Kiekviena dalyvaujanti bendrovė turėtų turėti atskirą vidinę komandą, atsakingą už kontrolės, stebėsenos ir grėsmių aptikimo sistemų priežiūrą.
Jos užduotis – patikrinti, ar saugumo priemonės realiai veikia taip, kaip buvo numatyta, ir pasirūpinti, kad aptiktos problemos būtų pašalintos.
Tai reiškia dviejų lygių vidinę kontrolę: viena sistemos dalis stebi patį DI modelį, kita – tikrina, ar tinkamai veikia pirmoji kontrolės sistema.
Praktiškai tokia struktūra primena finansų, kibernetinio saugumo ir kitose jautriose srityse naudojamus vidaus rizikos kontrolės modelius.
Trečiasis sluoksnis numato nepriklausomus išorės auditorius, tačiau jų pasirinkimas lieka pačių bendrovių rankose
Svarbiausia naujovė yra įsipareigojimas pasitelkti nepriklausomą išorinį auditorių arba vertintoją.
Jo užduotis būtų tikrinti, ar bendrovės sukurtos DI kontrolės, stebėsenos ir problemų aptikimo sistemos iš tiesų veikia taip, kaip deklaruojama.
Tokiu būdu technologijų bendrovė neturėtų būti vienintelė institucija, vertinanti savo pačios sukurtų sistemų saugumą.
Tačiau dokumentas nesukuria valstybinės auditorių institucijos ir nenustato vienodos privalomos audito metodikos. Susitarimas taip pat nesuteikia federalinei valdžiai tiesioginio mechanizmo skirti sankcijas bendrovei, kuri rekomendacijų nesilaikytų.
Todėl išorinis auditas yra reikšmingas papildomas kontrolės sluoksnis, tačiau visa sistema ir toliau remiasi savanorišku bendrovių dalyvavimu.
Ketvirtasis lygis DI saugumo klausimus perkelia į bendrovių valdybas
Ketvirtoji susitarimo dalis numato aukščiausio įmonių valdymo lygio kontrolę.
Kiekvienos bendrovės valdyboje turėtų būti paskirtas nepriklausomas komitetas, kuris gautų vidaus komandų ir išorinių auditorių ataskaitas bei prižiūrėtų, kaip šalinami nustatyti trūkumai.
Tai svarbus pokytis korporatyvinės atsakomybės prasme. DI saugumas nebeturėtų likti vien programuotojų ar atskiro techninio padalinio klausimu – atsakomybė perkeliama ir į bendrovės valdymo struktūrą.
M. Zuckerbergas po susitikimo šią sistemą apibūdino kaip kelių lygių kontrolės ir audito struktūrą, kurioje derinamas vidinis vertinimas, išorinis auditas ir valdybos priežiūra.
Susitarimas nėra įstatymas, tačiau pačiame dokumente palikta galimybė ateityje jo principus paversti privalomomis taisyklėmis
Esminis susitarimo bruožas – jis nėra teisiškai privalomas.
D. Trumpas, paklaustas apie dokumento statusą, pareiškė manantis, kad jis yra „moraliai įpareigojantis“. Prezidentas taip pat kalbėjo apie technologijų bendrovių gebėjimą pačioms save kontroliuoti.
Tačiau pačiame dokumente numatyta galimybė, kad ateityje dalis šių principų galėtų būti įtvirtinta teisės aktuose ar reguliavime.
Signatarės taip pat įsipareigojo reguliariai susitikti ir kartu kurti standartus bei gerąją praktiką, kuri turėtų didinti jų sistemų saugumą.
Taigi rugsėjo 29-osios dokumentą tiksliau vertinti kaip bendrą pramonės saugumo principų sistemą, o ne kaip naują JAV DI reguliavimo įstatymą.
Donaldas Trumpas susitarimą palygino su „konstitucija“, tačiau JAV administracija išlaiko atsargų požiūrį į privalomą DI reguliavimą
D. Trumpas po susitikimo susitarimą apibūdino kaip dokumentą, kuris tam tikra prasme primena „konstituciją“.
Tokia retorika kontrastuoja su labai nedidele paties dokumento apimtimi. Jame nėra išsamių techninių ribų, baudų, licencijavimo režimo ar valstybinės institucijos, galinčios sustabdyti konkretaus DI modelio išleidimą.
D. Trumpo administracija jau anksčiau pabrėžė, kad nenori sukurti tokios sistemos, kuri pernelyg apsunkintų JAV DI bendrovių veiklą ir sulėtintų technologijų plėtrą.
Birželį paskelbtame Baltųjų rūmų DI politikos dokumente taip pat buvo aiškiai atmestas privalomo federalinio DI modelių licencijavimo ar išankstinio leidimo režimo sukūrimas.
Administracija savo politiką grindžia dviem lygiagrečiais tikslais – spartinti DI plėtrą ir kartu kurti saugumo mechanizmus ten, kur pažangūs modeliai gali sukelti kibernetinių ar nacionalinio saugumo grėsmių.
Net pačios DI bendrovės nesutaria, ar savireguliacijos pakanka sparčiai stiprėjantiems modeliams kontroliuoti
Technologijų sektoriuje vieningos nuomonės dėl reguliavimo nėra.
„Anthropic“ vadovas D. Amodei ne kartą ragino stiprinti išorinius pažangiausių DI sistemų saugumo mechanizmus. „OpenAI“ taip pat rugsėjį viešai pareiškė remianti privalomus nacionalinius saugumo reikalavimus galingiausiems DI modeliams.
Tuo metu „Nvidia“ vadovas J. Huangas laikosi gerokai atsargesnio požiūrio į naujus reguliavimo apribojimus ir pabrėžia riziką, kad pernelyg griežtos taisyklės gali sulėtinti technologinę plėtrą.
Todėl Baltųjų rūmų susitarimas tapo kompromisu, po kuriuo galėjo pasirašyti skirtingų pažiūrų bendrovės: nustatomi bendri kontrolės principai, tačiau kol kas nesukuriama nauja teisinės prievartos sistema.
JAV visuomenės nepasitikėjimas technologijų bendrovių savikontrole išlieka viena silpniausių šio modelio vietų
Klausimas, ar technologijų bendrovės gali pačios save veiksmingai kontroliuoti, JAV nėra vien techninė diskusija.
„Reuters/Ipsos“ apklausos duomenimis, 73 proc. apklaustų amerikiečių mano, kad DI bendrovės nedaro pakankamai, kad užkirstų kelią potencialiai žalai.
Tai reiškia, kad Baltųjų rūmų pasirinktas modelis susiduria su pasitikėjimo problema: visuomenės prašoma tikėti sistema, kurioje pagrindinę atsakomybę už kontrolę išlaiko tos pačios bendrovės, kurios ekonomiškai suinteresuotos kuo greičiau kurti ir diegti naujus modelius.
Būtent todėl nepriklausomų auditorių įtraukimas yra vienas svarbiausių naujojo susitarimo elementų. Tačiau jo praktinė reikšmė priklausys nuo to, kiek auditoriai bus nepriklausomi, kokius duomenis gaus ir kiek jų išvados bus viešos.
Šių detalių vieno puslapio susitarimas išsamiai nenustato.
JAV savireguliacijos kryptis ryškiai skiriasi nuo Europos Sąjungos pasirinkto teisiškai privalomo DI reguliavimo modelio
Jungtinės Valstijos ir Europos Sąjunga šiuo metu formuoja gana skirtingas DI priežiūros sistemas.
ES Dirbtinio intelekto aktas yra teisiškai privalomas reglamentas. Jame DI sistemos skirstomos pagal riziką, o bendro naudojimo modelių tiekėjams ir sisteminės rizikos modeliams nustatomos konkrečios teisinės pareigos.
Europos Komisija taip pat sukūrė Bendrosios paskirties DI praktikos kodeksą, prie kurio prisijungė tokios bendrovės kaip „Amazon“, „Anthropic“, „Google“, IBM, „Microsoft“, „Mistral AI“ ir „OpenAI“.
Šis kodeksas padeda įmonėms vykdyti jau galiojančias ES teisines prievoles. Kitaip tariant, Europoje savanoriški pramonės standartai veikia šalia įstatymo, o ne vietoje jo.
Baltuosiuose rūmuose pasirašytas JAV dokumentas kol kas remiasi priešingu principu – bendrovėms suteikiama pagrindinė atsakomybė pačioms sukurti ir prižiūrėti savo saugumo sistemą.
Baltieji rūmai dirbtinį intelektą pradėjo vadinti „Super Intelligence“, tačiau technologinė sąvoka nuo politinio pervadinimo nepasikeitė
Rugsėjo pabaigoje D. Trumpas pradėjo viešai vartoti terminą „Super Intelligence“, trumpinamą SI, vietoje įprasto „Artificial Intelligence“ arba AI.
Ši terminologija jau pradėta naudoti kai kuriuose Baltųjų rūmų dokumentuose ir administracijos komunikacijoje. Pats rugsėjo 29-osios susitarimas taip pat siejamas su „Super Intelligence“ pavadinimu.
Tačiau technologijų moksle „dirbtinis intelektas“, „bendrasis dirbtinis intelektas“ ir „superintelektas“ tradiciškai reiškia skirtingas sąvokas. Superintelektu paprastai vadinama hipotetinė sistema, kurios intelektiniai gebėjimai plačiai pranoktų žmogaus galimybes.
Todėl Baltųjų rūmų vartojamas SI terminas pirmiausia yra administracijos pasirinkta terminologija, o ne techninis patvirtinimas, kad dabartinės „OpenAI“, „Anthropic“, „Google“ ar kitų bendrovių sistemos jau pasiekė mokslinėje literatūroje aprašomą superintelekto lygį.
Tikrasis „moraliai įpareigojančio“ susitarimo išbandymas prasidės tada, kai auditoriai turės vertinti realius naujos kartos DI modelius
Keturi susitarimo kontrolės sluoksniai popieriuje sukuria aiškią struktūrą: techninės apsaugos priemonės, vidinė priežiūros komanda, nepriklausomas išorės auditas ir bendrovės valdybos kontrolė.
Tačiau dokumentas kol kas neatsako į kelis svarbiausius praktinius klausimus. Nenustatyta vienoda audito metodika, neprivaloma viešinti visų audito rezultatų, nėra numatytos baudos už įsipareigojimų nevykdymą ir nesukurta nepriklausoma valstybinė institucija, galinti pati tikrinti modelius.
Todėl susitarimo reikšmę lems ne jo pavadinimas ar Baltuosiuose rūmuose vykusi pasirašymo ceremonija, bet tai, kaip šešios bendrovės realiai įgyvendins deklaruotus keturis kontrolės lygius.
Pačiame dokumente jau paliktos durys kitam etapui: jeigu savireguliacijos nepakaks, šiandien savanoriškai prisiimti principai ateityje gali tapti įstatymų ir privalomų taisyklių pagrindu.
- Etikos sargastaip
Tekstas išlaiko neutralų informacinį toną ir nevartoja įžeidžiančių formuluočių konkretiems asmenims ar bendrovėms.
- Faktų tikrintojastaip
„Google“, „Meta“, „OpenAI“, „Anthropic“, „Nvidia“ ir Elono Musko DI verslas“ atitinka tyrėjo pastabose kaip patvirtintas teiginys nurodytą susitarimo dalyvį sąrašą.
- SEO rizikos vertintojastaip
Tekstas turi konkretų, nuoseklų reportažinį turinį apie vieną įvykį: „Didžiausių JAV dirbtinio intelekto bendrovių vadovai rugsėjo 29 d. Baltuosiuose rūmuose pasirašė savanorišką susitarimą“.
- Skaitytojastaip
Tekste aiškiai išdėstyta, kad susitarimas sudarytas iš „keturių pakopų kontrolės sistemą“, todėl skaitytojas gauna konkrečią struktūrą, o ne tik bendrą antraštę apie DI saugumą.
- Teisininkastaip
Tekste nėra šmeižto ar neįrodytų kaltinimų konkretiems asmenims ar įmonėms; jis aprašo viešą politinį ir technologinį susitarimą.
- YMYL rizikos vertintojastaip
Tekstas pateikia daugiausia politinės ir korporatyvinės DI saugumo politikos apžvalgą, o ne sveikatos, pinigų, teisės ar saugumo veiksmų instrukcijas skaitytojui.
Ekspertai nemato autoriaus plano – mokėjimas balsams įtakos neturi. Taisyklės: /taisykles
Prisijunk, kad komentuotum
Dar niekas nekomentavo. Būk pirmas.