Jakubauskienė pranešė apie kibernetinį incidentą: galėjo nutekėti 62 tūkst. medikų duomenų
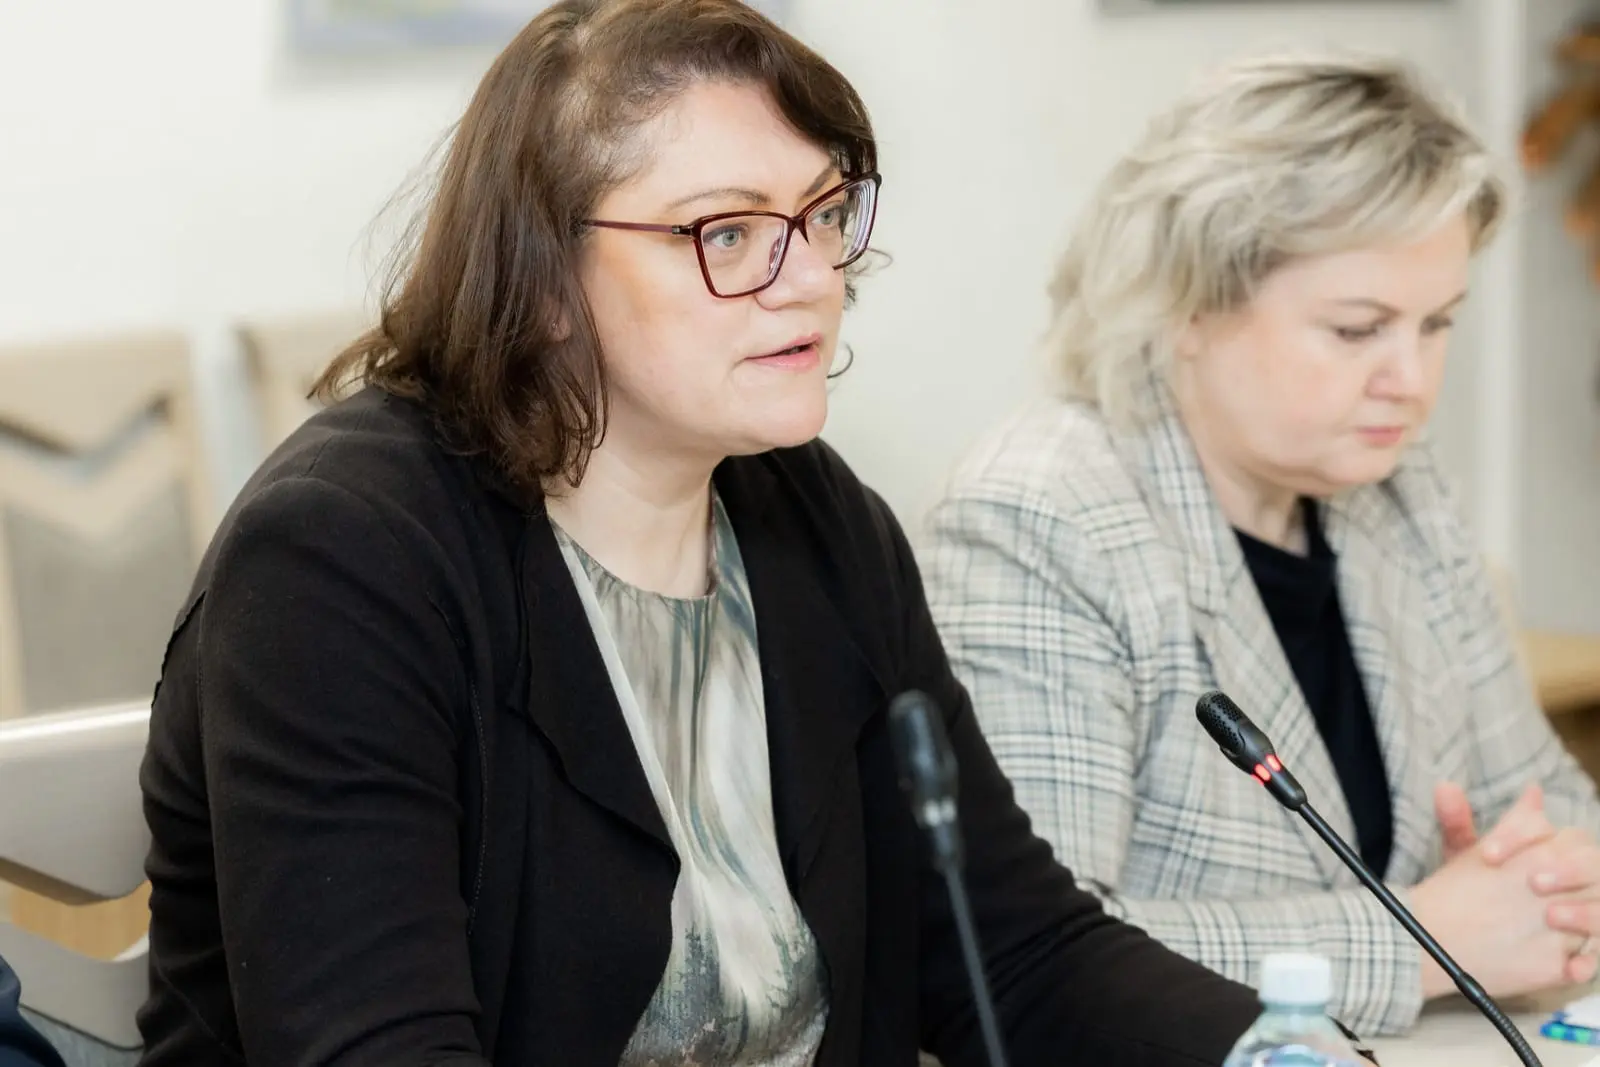
Kibernetinio incidento metu galėjo būti pasisavinti ir medikų duomenys
Tūkstančių Lietuvos medikų duomenys galėjo atsidurti programišių rankose – po kibernetinės atakos prieš Valstybinę akreditavimo sveikatos priežiūros veiklai tarnybą aiškėja, kad nusikaltėliai galėjo pasiekti daugiau nei 62 tūkst. įrašų. Juose – ne tik profesinė, bet ir dalis asmeninės informacijos.
„Vakar vėlai vakare gavome informaciją iš Valstybinės akreditavimo sveikatos priežiūros veiklai tarnybos vadovo apie suvaldytą kibernetinį incidentą jų valdomoje informacinėje posistemėje“, – trečiadienį Seime per spaudos konferenciją sakė sveikatos apsaugos ministrė Marija Jakubauskienė [1].
Anot jos, įsilaužėliai galėjo pasisavinti duomenis apie sveikatos sistemoje dirbančius specialistus bei dalies gydymo įstaigų administratorių informaciją.
Pirminiais duomenimis, neteisėta prieiga buvo gauta pasinaudojus atvirojo kodo įrankio „Apache Superset“ saugumo spraga. Nors pagrindinė tarnybos sistema nebuvo pažeista, atakuota ataskaitų generavimo posistemė, iš kurios galėjo būti nukopijuoti specialistų profesiniai ir kontaktiniai duomenys, mokymų informacija bei dalis jautresnių asmens duomenų.
Pastebėjus neįprastus prisijungimus, buvo apribota prieiga prie sistemos ir sustiprintos apsaugos priemonės. Apie incidentą informuotas Nacionalinis kibernetinio saugumo centras, Valstybinė duomenų apsaugos inspekcija bei teisėsauga. Tuo metu Registrų centras pabrėžia, kad e. sveikatos sistema nebuvo pažeista, o pacientų duomenys išliko saugūs.
Siūloma centralizuoti e. sveikatos informacinių sistemų priežiūrą
Tuo tarpu trečiadienį Seime registruotos ir skubos tvarka siūlomos įstatymų pataisos, kuriomis siekiama sustiprinti e. sveikatos sistemos apsaugą nuo kibernetinių grėsmių. Lietuvos socialdemokratų frakcijos nariai siūlo steigti naują Elektroninės sveikatos paslaugų ir bendradarbiavimo infrastruktūros informacinę sistemą, kurios valdymą perimtų Valstybinė ligonių kasa. Taip pat numatoma užtikrinti nuolatinį sistemos finansavimą iš valstybės biudžeto, Privalomojo sveikatos draudimo fondo ir kitų šaltinių [2].
Pataisų iniciatoriai teigia, kad pokyčiai būtini dėl augančių kibernetinių grėsmių ir pastaruoju metu fiksuotų duomenų saugumo incidentų.
Pasak M. Jakubauskienės, valstybė nebegali apsiriboti pavienių problemų sprendimu po incidentų – būtina ilgalaikė ir tvariai finansuojama strategija, kuri leistų užtikrinti aukštesnius e. sveikatos sistemos saugumo standartus bei apsaugoti jautrius pacientų duomenis.
Prokuratūra plečia tyrimą dėl Registrų centro duomenų vagystės
Savo ruožtu antradienį Generalinė prokuratūra praplėtė tyrimą dėl galimo Registrų centro duomenų nutekinimo. Be galimų įsilaužimų ir neteisėto duomenų panaudojimo aplinkybių, teisėsauga dabar aiškinsis ir tai, ar už informacinių sistemų saugumą atsakingi asmenys tinkamai vykdė savo pareigas. Tyrimo metu bus vertinama, ar buvo užtikrinta pakankama prieigos kontrolė, naudotojų paskyrų apsauga ir jautrių duomenų saugumas.
Tyrimas susijęs su incidentu, per kurį galėjo būti pasisavinta daugiau nei 600 tūkst. nekilnojamojo turto išrašų, o paveiktų gyventojų skaičius gali siekti apie pusę milijono. Nors įtarimai kol kas niekam nepareikšti, neatmetama galimybė, kad atsakomybė gali tekti ne tik galimiems kibernetiniams nusikaltėliams, bet ir asmenims, atsakingiems už sistemų apsaugą.
Tuo metu opozicija inicijuoja parlamentinį tyrimą, siekdama išsiaiškinti, kaip galėjo įvykti vienas didžiausių duomenų saugumo incidentų Lietuvoje.
Šaltiniai
Skaityk toliau
 TechnologijosJakubauskienė: auditas parodys, ar e.sveikata gali veikti savarankiškai
 NaujienosAr po kibernetinių atakų nutekėjo medikų duomenys? Institucijos kol kas atsakymo neturi
 PolitikaSeimas sustabdė tyrimą dėl Registrų centro skandalo: pritrūko vos kelių balsų
 LigosSvarstoma atskirti e. sveikatą nuo Registrų centro, pacientams pristatyta atnaujinta programėlė
Prisijunk, kad komentuotum
Dar niekas nekomentavo. Būk pirmas.